Galaxy AI SOC · 安全运营

星河安全运营大模型

AI-Driven Security Operations Platform

「让安全更智能」

「业务语义理解 + 全栈开放」的实战型 AI 安全中枢。用大模型逐条研判全量告警,让安全团队只处理真正的威胁。

全量告警AI 研判LLM · RAG升级处置自动压制

PAIN POINTS

为什么买了很多安全设备,
还是出问题?

设备越来越多、告警越来越多,真正能被研判和处置的,却越来越少。

01

误报淹没真实威胁

面对成千上万条安全告警,大部分组织不具备全量研判能力。安全团队的大量时间消耗在无效告警的筛查上。

看不完的告警,等于没有告警

02

设备孤岛推高成本

企业同时使用多家厂商的安全设备,各自为战、运维成本持续攀升;暴露面管理割裂,资产风险看不全。

设备越买越多,全局却越来越看不清

03

响应速度滞后于攻击

威胁确认动辄以小时计,而攻击往往在黄金一小时内完成。夜间与节假日,更是防守最薄弱的时段。

发现得太晚,就等于没有发现

APPROACH

如何提升组织的安全运营能力?

让大模型承担重复研判,把专家的时间留给判断与决策。

1

安全告警高效研判

用大语言模型对全量安全告警进行分析研判;运营人员通过知识反馈与校验,快速「培训」AI 理解业务。

2

一站式安全管理

各类安全设备的告警日志统一接入,实现全局事件分析与溯源;各类安全设备支持统一调度。

3

安全事件快速响应

为用户量身定制安全运营处置流程,安全事件发生时支持秒级全局响应。

ARCHITECTURE

产品架构

以大模型为中枢,连接资产、运营与管理,向下兼容企业已有的安全设备与系统。

整合威胁情报云端知识库赋能云上资产攻击面管理
星河安全运营大模型

资产中心

资产测绘资产台账资产风险

运营中心

多维告警智能研判钓鱼邮件智能分析安全知识智能问答

管理中心

事件接入设备联动可视大屏

接入与联动

防火墙WAFEDR 端点CMDB零信任数据安全邮箱企业 OA企业微信威胁情报三方联动设备
服务器算力:CPU + GPU 协同,充分发挥两类资源的特性

OPERATIONS PYRAMID

把「好钢」用在「刀刃」上

基于资产、威胁、效率综合考量的安全运营金字塔:规则能解决的交给规则,真正需要理解的交给大模型。

  • 聚合层:将各类安全设备与业务资产统一纳管。
  • 规则层:通过明确的预定义规则进行安全运营判断。
  • 分析层:利用大模型智能分析生成研判结果,通过 SOAR 自动执行。
升级为运营态的事件分析层大模型研判 + SOAR规则层黑白名单 · Playbook · 威胁情报聚合层ITSM · SIEM · CMDBL3L2L1海量告警与日志 · 全量接入

CAPABILITIES

五大核心能力

从资产到告警、从情报到处置,覆盖安全运营的完整闭环。

01

安全风险统一管理

清晰呈现现网环境中资产与风险的关联关系,帮助建立资产台账与风险台账,让暴露面运营有迹可循。
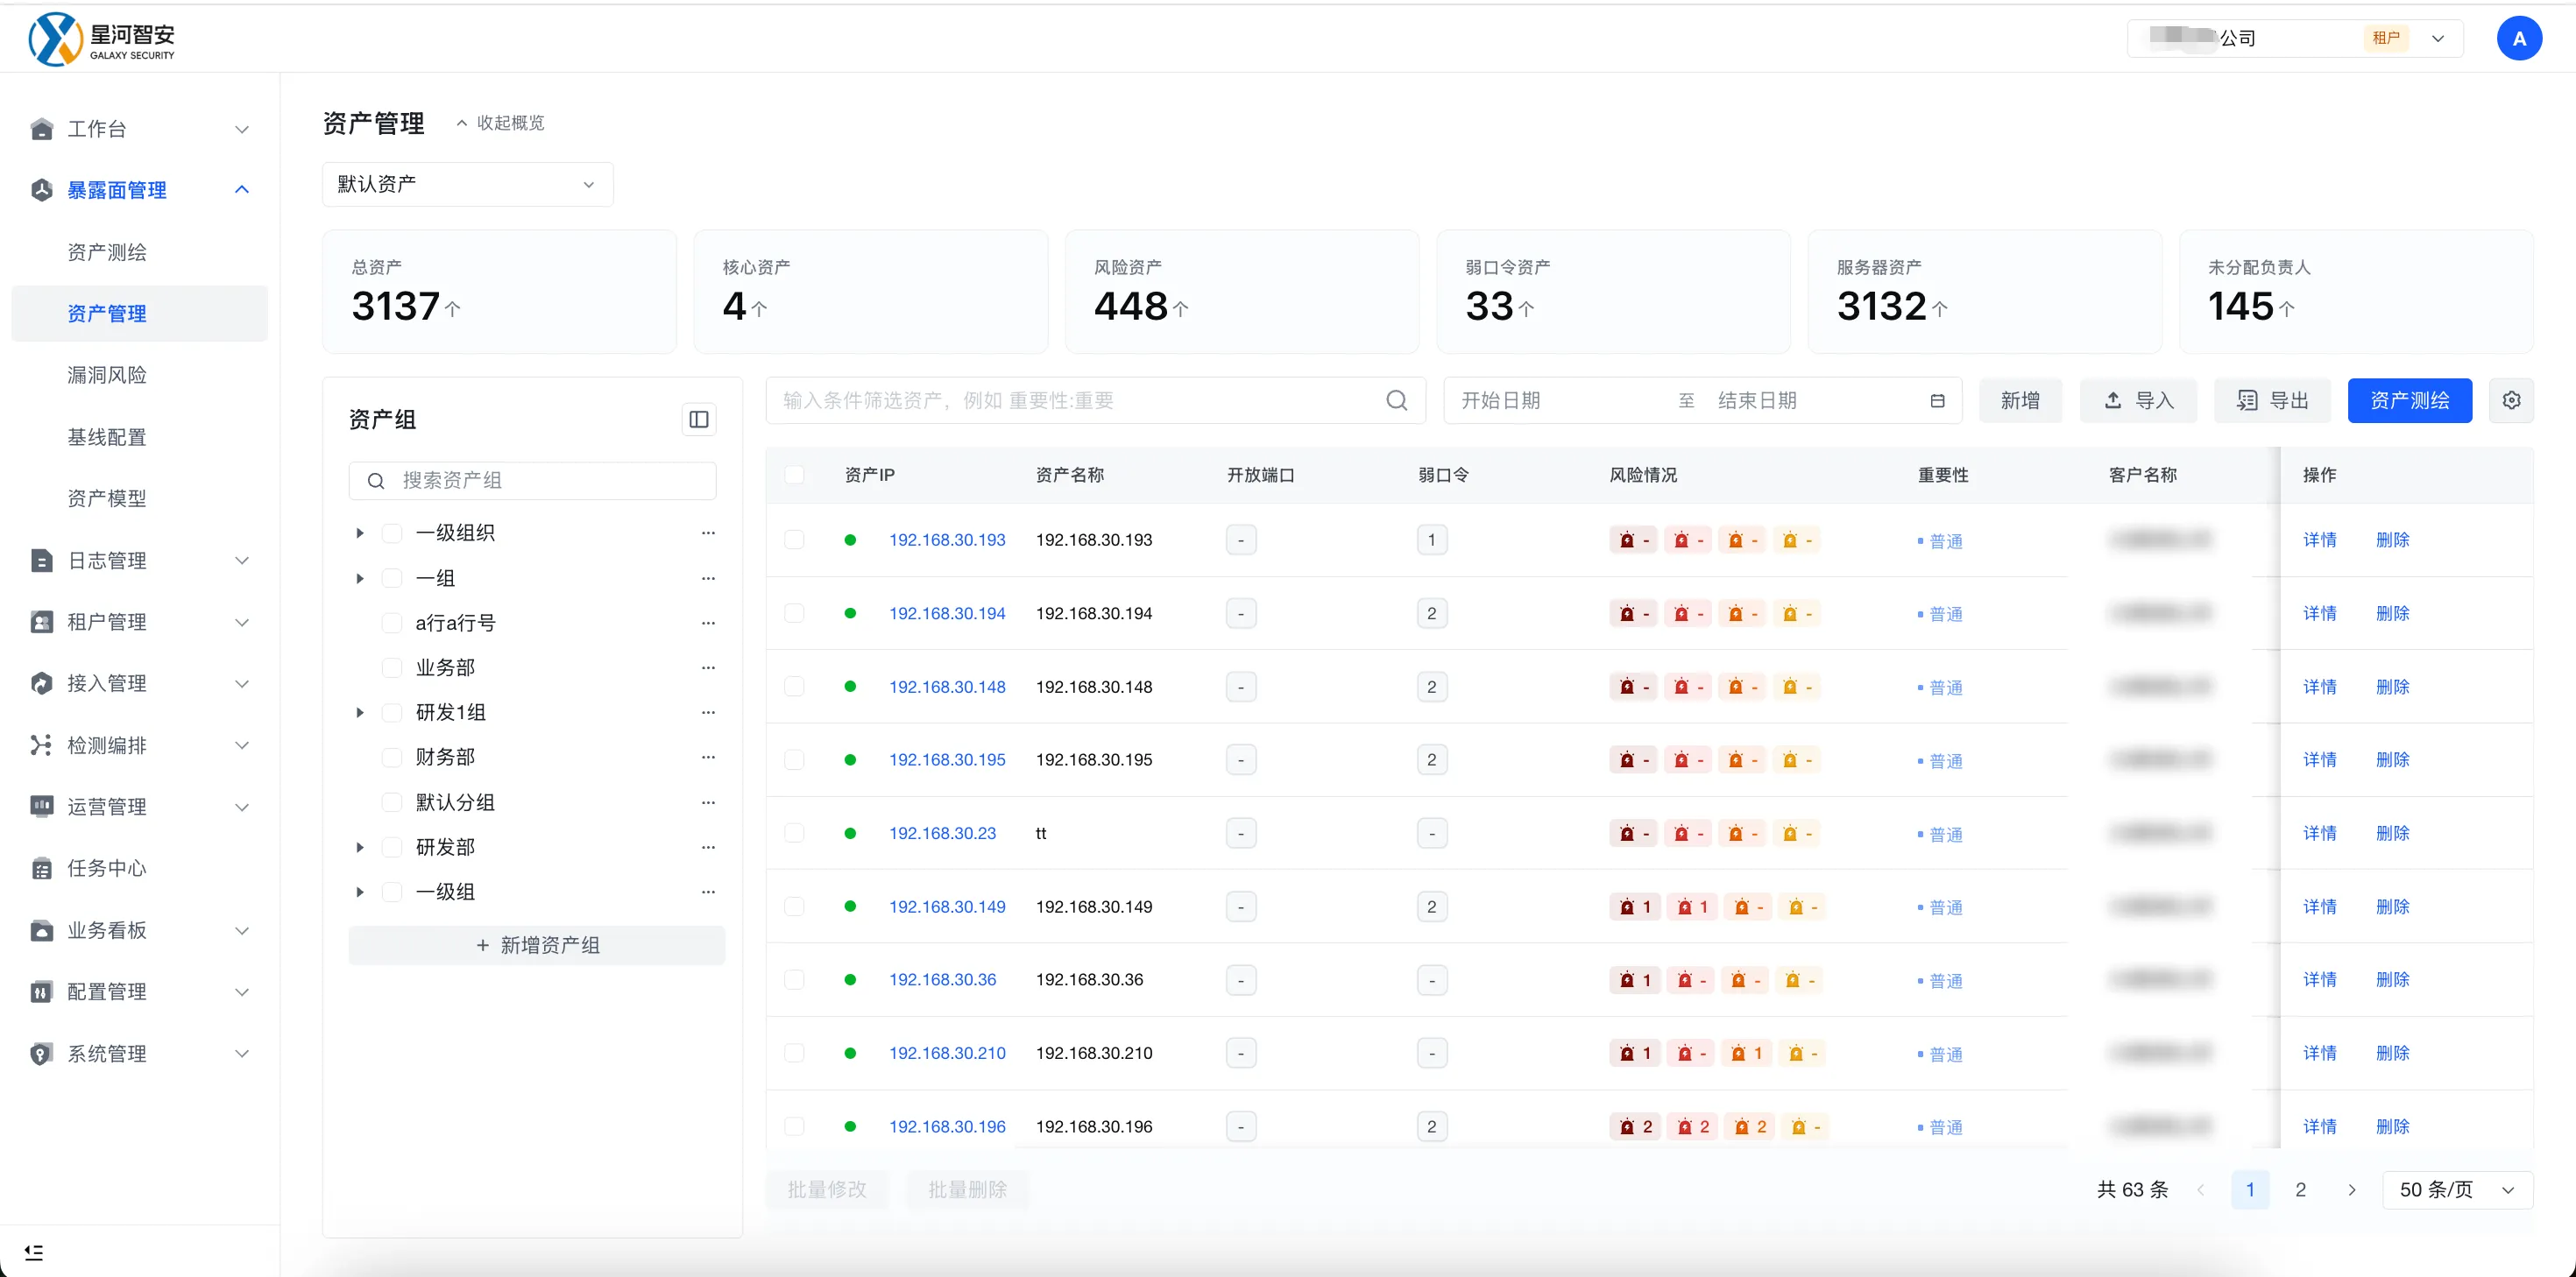
  • 资产测绘与资产台账自动建立
  • 核心资产、风险资产、弱口令资产一屏掌握
  • 暴露面变化持续跟踪
资产管理
02

安全告警自动化分析

将单条告警的研判时效从人工分析的数小时,缩短到 20 秒级。研判覆盖率大幅提升,团队只需关注少数升级为运营态的事件。
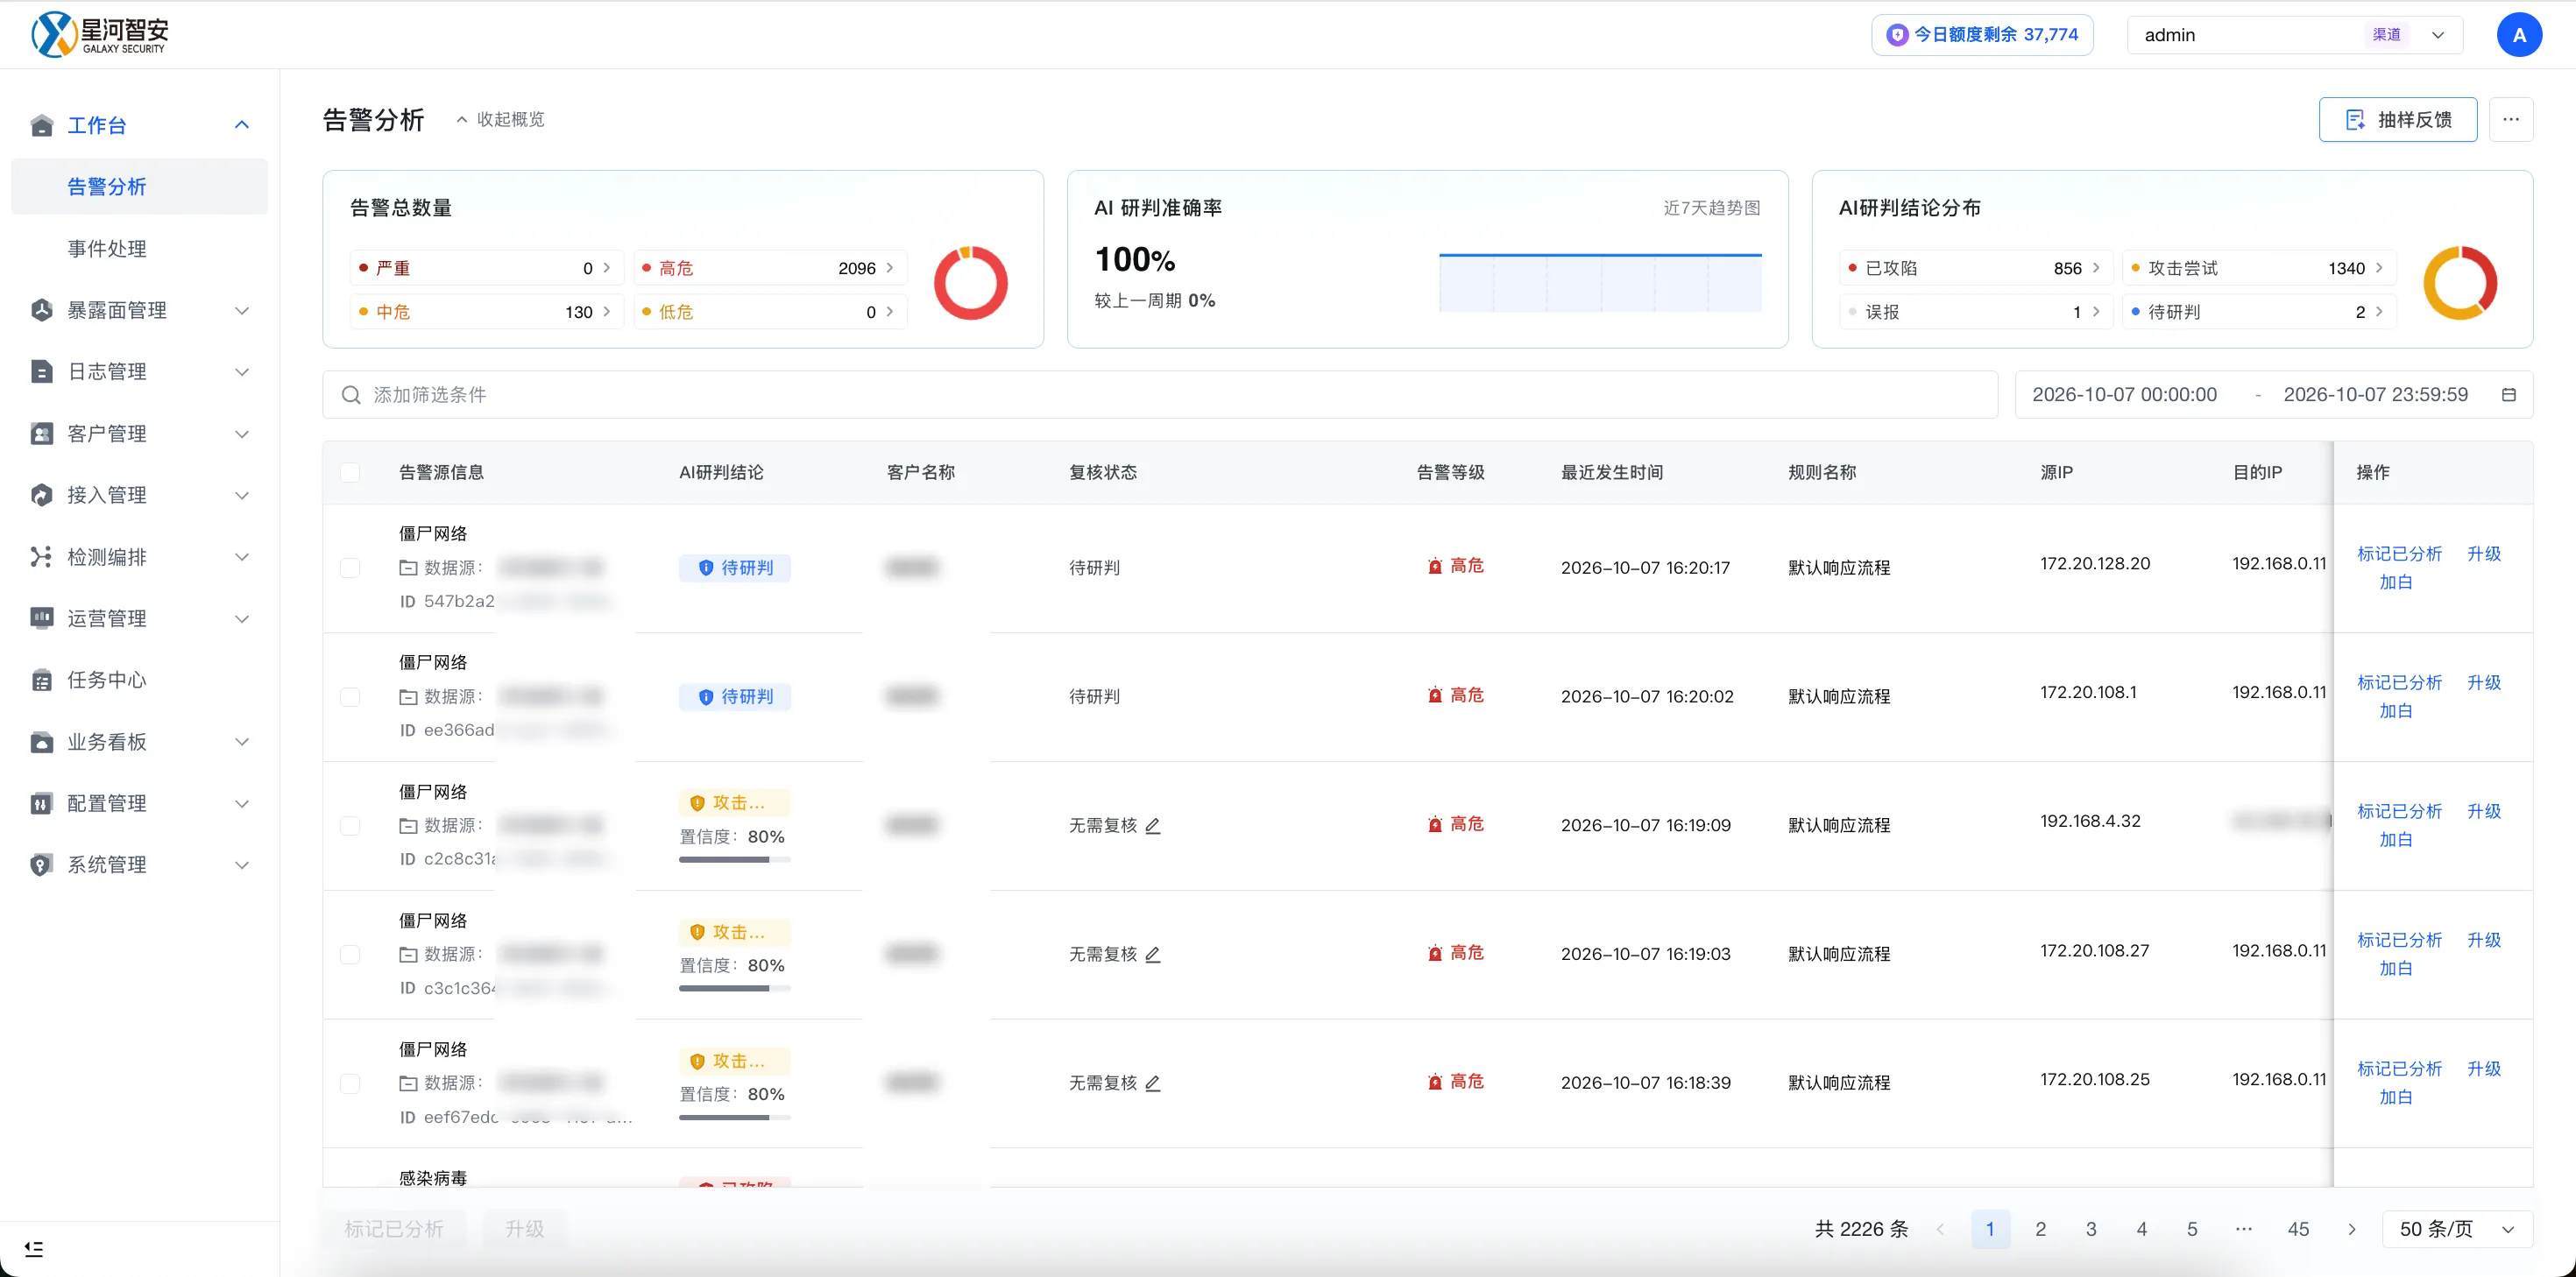
  • 全量告警逐条研判,不再抽样
  • 研判结论附带置信度与依据,便于复核
  • 真实风险自动升级,误报自动压制
告警分析
03

秒级闭环 · 智能化事件响应

可视化拖拽式流程编排,从原始日志、告警研判到安全事件与深度调查,一条链路串起来;事件处置与运维效率同步提升。
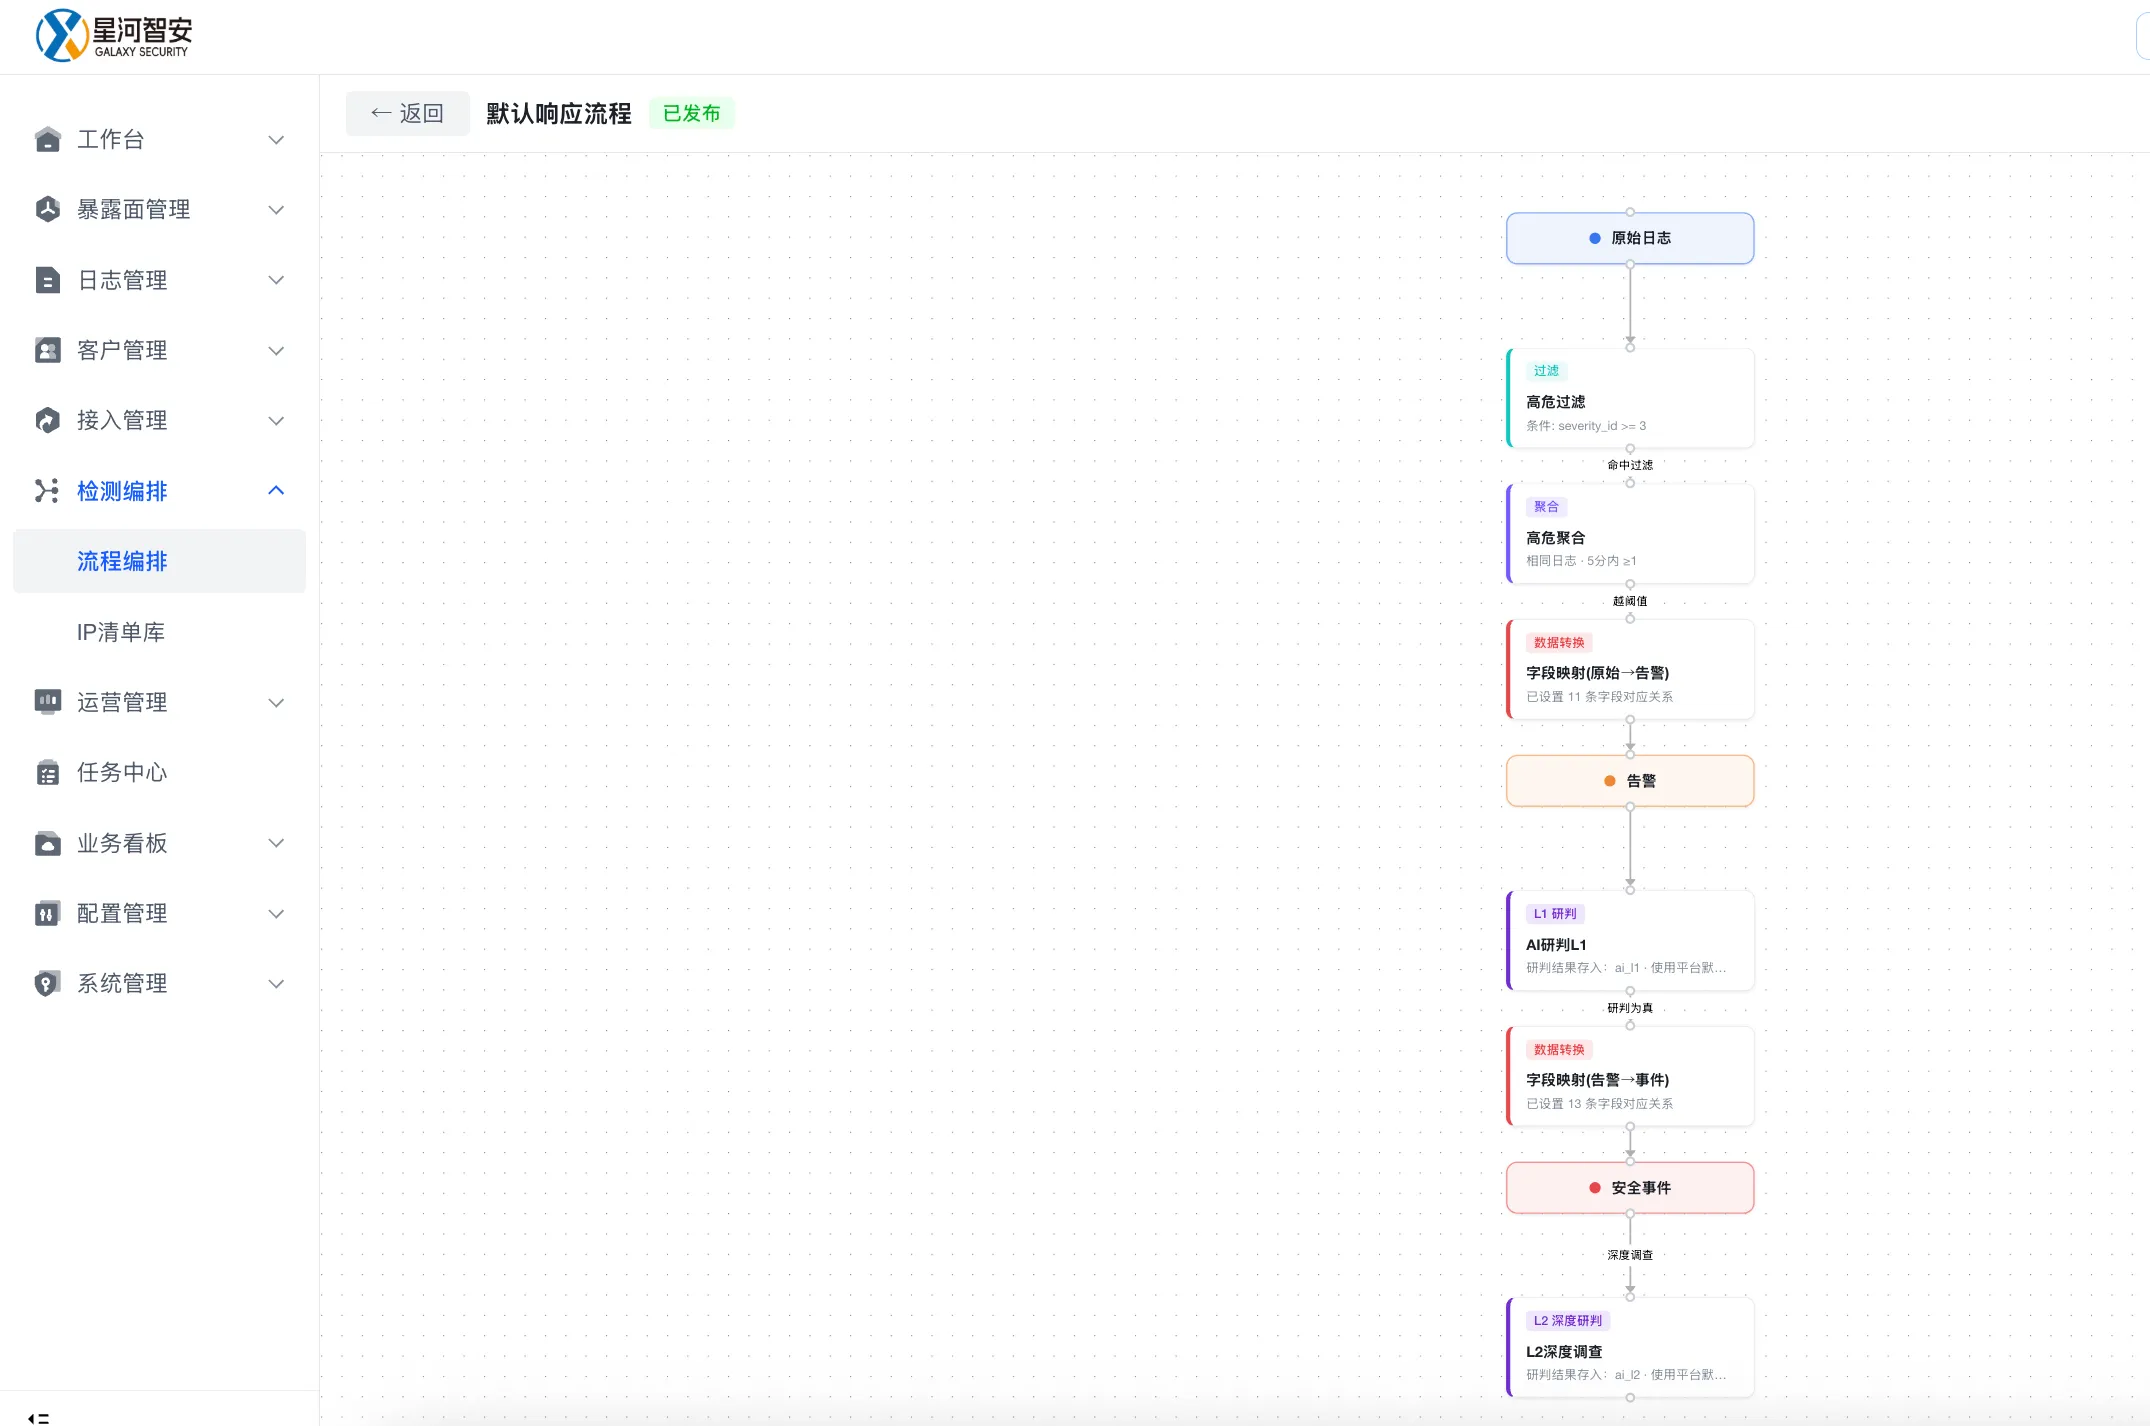
  • 拖拽式编排,无需编码
  • L1 研判、L2 深度调查按条件自动流转
  • 处置经验持续沉淀为企业知识
流程编排

更多核心能力

04

聚合海量威胁情报

研判过程中,安全智能体自动提取告警中的关键信息查询威胁情报,并将结果纳入研判。

  • 业务情报:监控作弊工具与黑灰产交流、交易渠道
  • 安全情报:漏洞情报、资讯情报与舆情
  • IOC 情报:恶意 IP、域名、URL、样本等检测特征
05

安全知识可视化运营

通过自然语言的知识反馈与历史告警案例补充,让 AI 快速了解企业现网的安全运营规范,实现简单易用的「千企千模」。

  • RAG 知识工程:安全数据、专家数据、关联数据统一入库
  • 知识收集、处理、审查、更新全流程管理
  • 知识库权限管理与定期审查

HIGHLIGHTS

实战派 AI:重构安全运营逻辑

LLM

大语言模型

通过安全数据、关联数据与专家数据快速调教大模型,深入理解每家企业的业务,真正实现「千企千模」。

IN PRACTICE

实战派

基于资产、威胁、效率综合考量的安全运营金字塔,将「好钢」用在「刀刃」上,并与 MSP 伙伴共同沉淀最佳实践。

OPEN

开放式

不限制事件类型、不限制安全厂商,具备高度的被集成能力。以用户为中心,摆脱各类「束缚」。

DEPLOYMENT

灵活的部署方式

从完全离线的内网私有化,到开箱即用的 SaaS,按数据合规要求与团队规模选择。

内网私有化部署

  • 平台与模型部署在客户内网
  • 安全数据与研判过程不出域
  • 聚合威胁情报随模型版本升级(约每 3 个月)

私有化 + 云端情报

  • 研判在本地完成,数据留在自有机房
  • 连接云端聚合情报,情报实时更新
  • 兼顾数据主权与情报时效

SaaS 服务

  • 开箱即用,无需自建算力
  • 按套餐调用,弹性扩展
  • 适合快速验证与中小规模团队

LET'S BUILD SECURE AI

让安全运营,
真正跑在 AI 上

预约专家演示,获取适合贵司的安全运营、红队攻防或智能体安全方案。